Toegangscontrole staat niet langer los van het netwerk, camerabeveiliging en gebouwbeheer. De deurcontroller, lezer, intercom en beheersoftware vormen samen een connected beveiligingssysteem. Daardoor verandert ook de manier waarop organisaties oplossingen selecteren: niet alleen de functionaliteit van vandaag telt, maar ook interoperabiliteit, cybersecurity, continuïteit en beheer op langere termijn.
Van gesloten systeem naar onderdeel van de infrastructuur
Traditionele toegangscontrolesystemen zijn vaak opgebouwd rond één fabrikant en één beheermodel. Dat kan overzichtelijk zijn, maar maakt uitbreiding of koppeling met andere beveiligingsfuncties soms lastig. Een organisatie die later camera’s, intercoms, bezoekersbeheer of gebouwautomatisering wil toevoegen, loopt dan sneller tegen technische of contractuele grenzen aan.
Een IP-gebaseerde oplossing sluit beter aan op de bestaande IT-infrastructuur. Toch betekent “op het netwerk” niet automatisch dat een systeem open of eenvoudig te integreren is. Het is belangrijk om vooraf te controleren welke protocollen, interfaces en beheermogelijkheden daadwerkelijk beschikbaar zijn. Ook moet duidelijk zijn welke functies lokaal blijven werken en voor welke onderdelen een cloudverbinding nodig is.
Waarom lokale besluitvorming relevant is
Bij toegangscontrole heeft een netwerkstoring een direct praktisch gevolg: een deur moet niet onnodig onbruikbaar worden doordat een externe dienst tijdelijk niet bereikbaar is. Daarom is het verstandig om per onderdeel vast te leggen wat er gebeurt bij uitval van internet, de server of een verbinding tussen locaties.
Lokale besluitvorming kan daarbij helpen. Denk aan het lokaal verwerken van een toegangsbeslissing of het beschikbaar houden van essentiële deurfuncties wanneer de verbinding met een centraal beheersysteem tijdelijk wegvalt. De precieze werking verschilt per platform en configuratie. Deze eigenschap moet daarom niet als algemene belofte worden aangenomen, maar als ontwerpkeuze worden vastgelegd en getest.
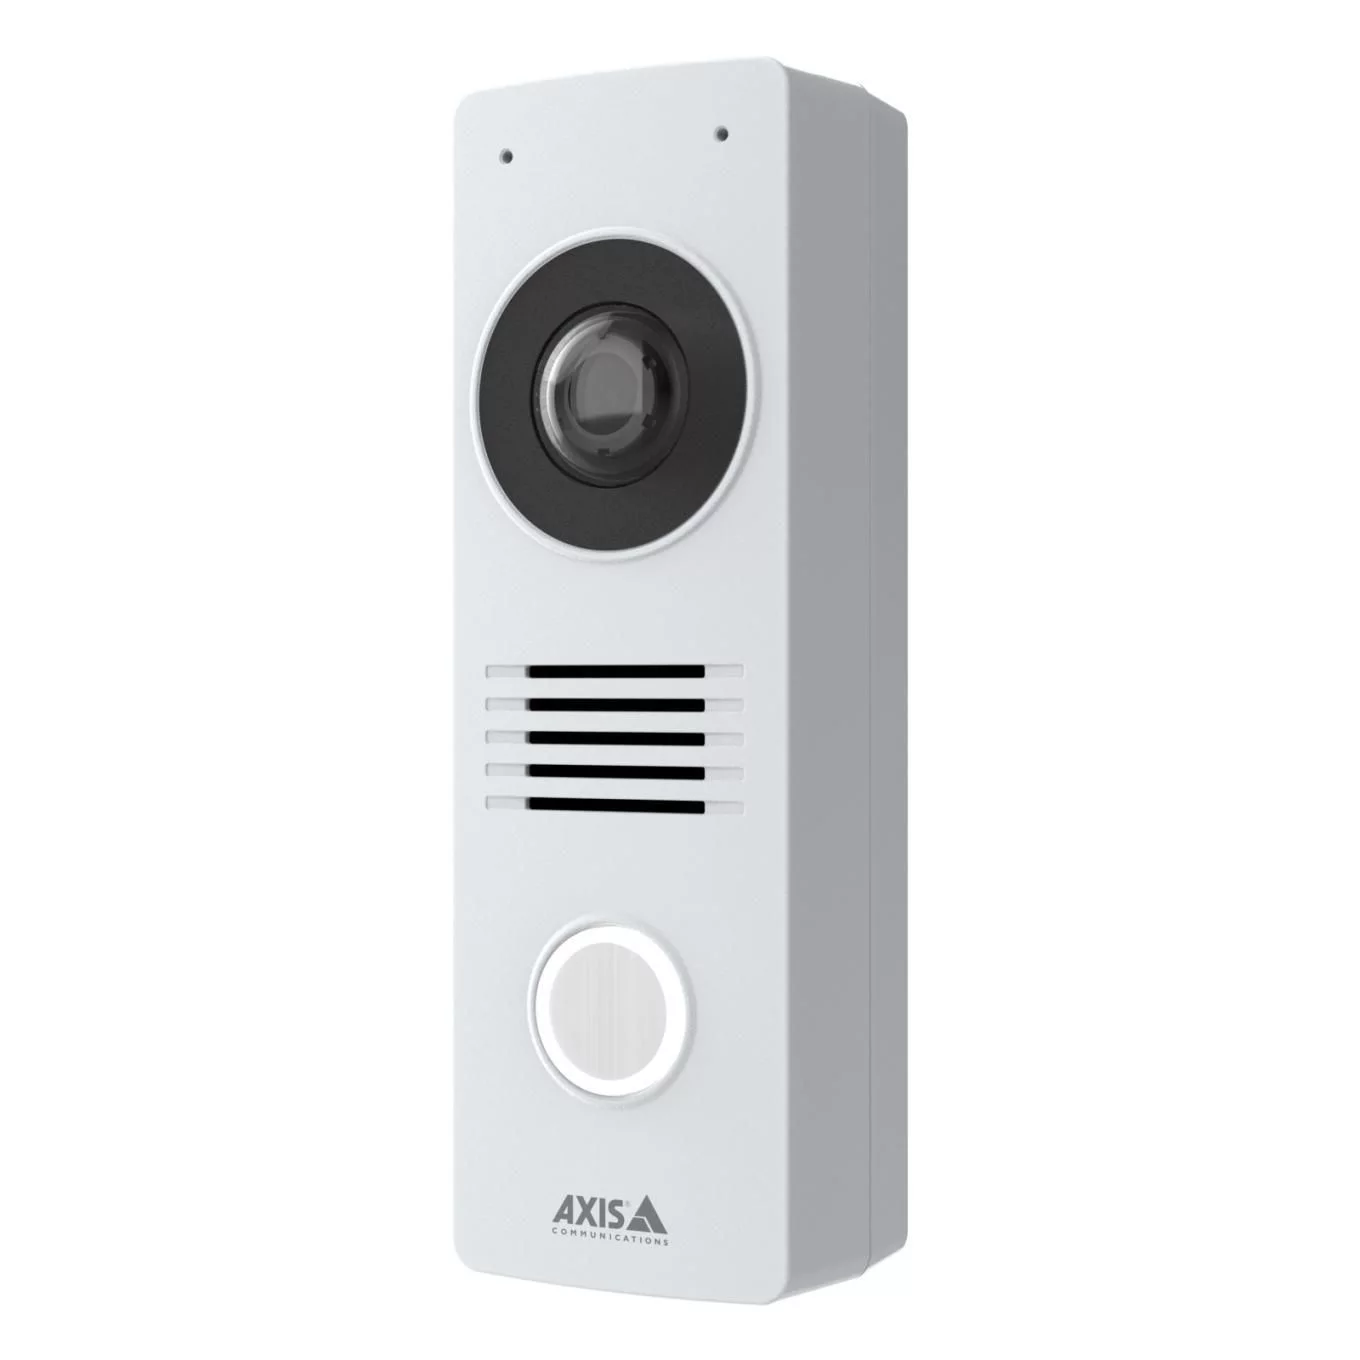
Ook bij intercoms is de locatie van de verwerking relevant. Een netwerkvideo-intercom combineert beeld, communicatie en bediening van een deuropener in één eindpunt. De AXIS I8116-E netwerkvideo-intercom is bedoeld voor toegangscontrole op locaties waar de montageruimte beperkt is en biedt 5MP-video, tweewegcommunicatie en bediening van een deuropener.
Open protocollen verminderen afhankelijkheid
Interoperabiliteit gaat verder dan een product dat op een Ethernet-netwerk kan worden aangesloten. Let bij een ontwerp op de communicatie tussen lezers, controllers, intercoms, camera’s en beheersoftware. Een open protocol kan het eenvoudiger maken om componenten van verschillende leveranciers te combineren, maar alleen wanneer de gewenste functies aan beide kanten worden ondersteund.
Bij toegangslezers krijgt OSDP bijvoorbeeld aandacht vanwege de mogelijkheid om communicatie tussen lezer en controller beter te beveiligen en uitgebreider te beheren dan bij oudere, eenvoudiger aansluitmethoden. Controleer daarbij altijd de exacte implementatie: ondersteuning van een protocol betekent niet dat iedere functie, beveiligingsmodus of bekabelingsvariant automatisch beschikbaar is.
Een open ontwerp vraagt ook om goede documentatie. Leg vast welke systemen met elkaar communiceren, welke gegevens worden uitgewisseld en wie verantwoordelijk is voor updates en storingen. Dat voorkomt dat een integratie alleen werkt zolang één specifieke installateur of beheerder de technische kennis bezit.
Cybersecurity begint bij de productkeuze
Een toegangscontrolesysteem verwerkt informatie over deuren, gebruikers, tijdstippen en soms bezoekers. Beveiliging moet daarom al bij de selectie worden meegenomen. Belangrijke vragen zijn:
- Hoe worden beheerders en gebruikers geauthenticeerd?
- Welke communicatieverbindingen zijn versleuteld?
- Hoe worden firmware en beveiligingsupdates beschikbaar gesteld?
- Hoe lang blijft het product ondersteund?
- Kan de organisatie wijzigingen en gebeurtenissen controleerbaar registreren?
- Wat gebeurt er wanneer een onderdeel buiten de normale levensduur raakt?
Hardwarematige beveiligingsfuncties, veilige sleutelopslag en gecontroleerd updatebeheer kunnen de weerbaarheid vergroten. Ze vervangen echter geen goed netwerkontwerp. Segmentatie, beperkte beheerrechten, sterke authenticatie en monitoring blijven nodig. Een deurcontroller die technisch goed is beveiligd, staat nog steeds bloot aan risico’s wanneer beheerdersaccounts te ruim zijn ingericht of firmware jarenlang niet wordt bijgewerkt.
Lifecyclebeheer voorkomt een nieuwe technische schuld
De levensduur van toegangscontrole is vaak langer dan die van de onderliggende IT-omgeving. Een systeem kan jarenlang functioneren, terwijl de fabrikant de software, beveiligingsupdates of integraties al heeft gewijzigd. Daarom hoort lifecyclebeheer bij het oorspronkelijke ontwerp.
Maak vooraf een overzicht van de belangrijkste componenten, hun firmwareversies, supportstatus en vervangingsstrategie. Plan daarnaast periodieke controles. Een update moet niet alleen worden geïnstalleerd, maar ook worden gecontroleerd op gevolgen voor deuren, gebruikersrechten, intercomfuncties en koppelingen met andere systemen.
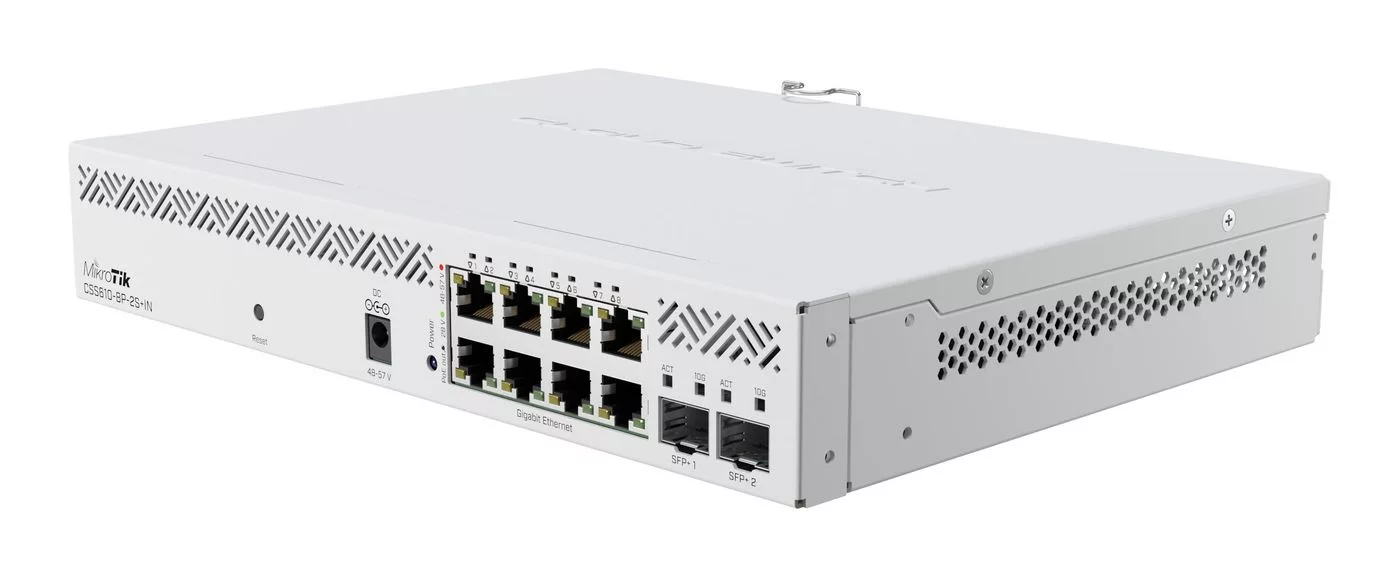
Een vergelijkbare aanpak geldt voor de netwerkinfrastructuur. PoE-capaciteit, VLAN-indeling, redundantie en beheer op afstand bepalen mede hoe betrouwbaar de beveiligingsfuncties blijven. Een compacte switch zoals de MikroTik CSS610 met PoE kan in een passende installatie netwerkverbinding en voeding combineren, maar de benodigde capaciteit en compatibiliteit moeten per ontwerp worden gecontroleerd.
Cloud, lokaal of hybride?
Cloudbeheer kan aantrekkelijk zijn wanneer meerdere locaties centraal moeten worden beheerd of wanneer lokale servers beperkt beschikbaar zijn. Daar staan afhankelijkheid van internet, abonnementen, gegevensverwerking en de beschikbaarheid van de leverancier tegenover.
Lokale systemen bieden meer directe controle over gegevens en werking, maar vragen eigen beheer, back-up, monitoring en fysieke beveiliging. Een hybride model kan beide benaderingen combineren: lokale functies voor de dagelijkse werking en centrale diensten voor beheer, rapportage of ondersteuning.
De juiste keuze hangt af van de locatie, de beschikbaarheidseisen, privacyvoorwaarden en het aantal deuren en vestigingen. Kies niet vooraf voor cloud of lokaal als doel op zich. Bepaal eerst welke functies absoluut lokaal beschikbaar moeten zijn en welke beheertaken eventueel centraal mogen worden uitgevoerd.
Een praktische aanpak voor nieuwe projecten
- Breng deuren, gebruikersgroepen, bezoekersstromen en kritieke bedrijfsprocessen in kaart.
- Beschrijf wat er tijdens een netwerk- of internetstoring moet blijven werken.
- Controleer protocollen en integraties op functieniveau, niet alleen op productniveau.
- Leg netwerksegmentatie, beheerrollen en updateverantwoordelijkheid vast.
- Test scenario’s zoals stroomuitval, verlies van verbinding, een ingetrokken pas en herstel uit back-up.
- Documenteer de configuratie en plan periodiek onderhoud en vervanging.
Voor compacte locaties met een intercomfunctie kan een netwerkvideo-intercom een logische bouwsteen zijn. Bij meerdere deuren of bestaande bekabeling kan juist een aparte controller, lezer en vergrendeling beter passen. De keuze moet volgen uit de gewenste werking en de bestaande situatie, niet alleen uit het aantal beschikbare functies op de productpagina.
Conclusie
Toekomstvaste toegangscontrole draait om meer dan het openen van een deur. Open communicatie, lokale continuïteit, cybersecurity en aantoonbaar lifecyclebeheer bepalen samen of een systeem beheersbaar blijft wanneer de organisatie groeit of de infrastructuur verandert. Door deze onderwerpen al in het ontwerp mee te nemen, ontstaat ruimte voor integratie zonder dat iedere uitbreiding leidt tot een nieuw gesloten eiland.
RS Smart Buildings kan bij passende projecten adviseren over de samenhang tussen toegangscontrole, netwerk en beveiliging en de gekozen apparatuur op locatie installeren en opleveren. De technische uitgangspunten en gewenste werking blijven daarbij leidend.